アサヒサイバー攻撃どうなった?Qilinによるランサムウェア被害の全貌と最新の復旧・業績影響を徹底解説
2026年現在、日本国内の食品・飲料業界に大きな衝撃を与えたアサヒグループホールディングス(HD)への大規模サイバー攻撃は、発生から多大な影響を及ぼしながらも、各部門での段階的な復旧が進められています。サイバー犯罪グループ「Qilin(キリン)」によるランサムウェア攻撃によって、一時はグループ各社の受注停止や出荷遅延などの深刻なサプライチェーンの混乱が発生しました。
本記事では、アサヒサイバー攻撃の全貌、侵入経路や個人情報漏えいの有無、物流の復旧状況、そして企業業績や社会に与えたインパクトに至るまで、最新の公式発表と動向を基に徹底的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:ランサムウェア集団「Qilin」によるサイバー攻撃により、アサヒグループでシステム障害や受注停止が発生。
- 要点2:グループ横断での厳格なフォレンジック調査とセキュリティ強化が進められ、物流および出荷体制は段階的に復旧・正常化。
- 要点3:個人情報漏えいの懸念や巨額の業績・特損影響が生じたものの、信頼回復に向けたガバナンスと対策が継続中。
アサヒグループHDへの大規模サイバー攻撃の全貌と発生の経緯
アサヒグループホールディングスが直面したサイバー攻撃事件は、国内外のサプライチェーン全体を巻き込む大規模なシステム障害として大きな注目を集めました。公式発表や報道各社の取材データによると、攻撃の矛先となったのはグループ共通の基幹システムや一部のサーバーであり、不正アクセスによって業務管理や受注処理機能に深刻な支障をきたしました。
この攻撃の背景には、高度なサイバー犯罪グループによる標的型ランサムウェア(身代金要求型マルウェア)の存在がありました。サイバー犯罪グループ「Qilin」が犯行声明を出したとされ、企業の機密データや内部情報が標的となりました。サプライチェーンのデジタル化が進む現代において、大手食品メーカーが直面したこのインシデントは、日本の製造業全体におけるサイバーセキュリティの脆弱性と対策の急務を浮き彫りにする象徴的な事件となりました。
Qilinによるランサムウェア被害と侵入経路・原因の真相
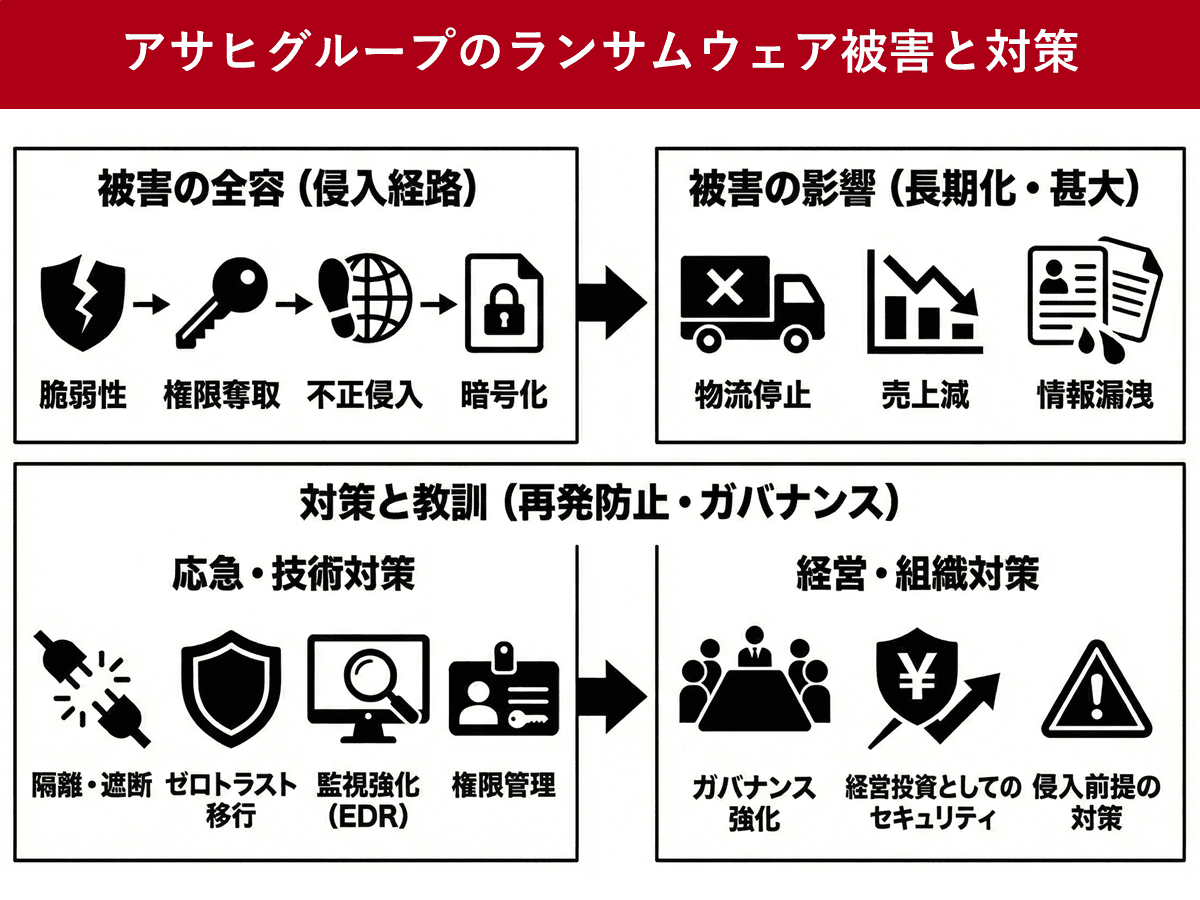
本件で名前が挙がったランサムウェア「Qilin」は、近年、世界中の大手企業やインフラ関連組織を標的に活動していることで知られるサイバー犯罪集団(Ransomware-as-a-Service、RaaSを主導するグループ)です。彼らは巧妙なフィッシング手法や脆弱性を突いた侵入経路を利用し、企業ネットワークへ不正アクセスを試みます。
アサヒ側では、外部のセキュリティ専門機関やフォレンジック調査会社を交えて徹底的な原因究明が進められました。侵入経路の特定や不正アクセスの足跡をたどり、どのような脆弱性が突かれたのかについて、社内システムの再点検が行われています。暗号化されたデータの復旧や、バックアップシステムの完全性の検証には相当の時間が割かれ、セキュリティの再構築が最優先課題として取り組まれました。
受注停止から物流復旧へ:出荷再開までの時系列と現場の対応
サイバー攻撃の直撃を受け、アサヒビールやアサヒ飲料などのグループ各社では、被害拡大を防ぐための緊急措置としてシステムを一時切断しました。これにより、全国の取引先からの受注業務や商品の出荷管理システムが一時停止するという事態に陥りました。
現場の営業担当者や物流スタッフは、手動による代替処理や緊急の出荷調整を余儀なくされ、一時的な商品の品薄や納品遅延が懸念されました。しかし、IT部門や外部専門家の迅速なサポートにより、安全性が確認されたシステムから順次再起動が図られ、物流機能は段階的に復旧。現在では通常の受注・出荷体制へと戻りつつあります。

【データ検証】アサヒサイバー攻撃の経緯と影響まとめ
アサヒグループホールディングスにおけるサイバー攻撃の発生から復旧、そして企業活動への影響に至るまでの主な経緯を分かりやすく整理します。
| 時期・タイミング | 発生した出来事・事象 | 公式発表・対応状況 |
|---|---|---|
| 攻撃発生時 | 不正アクセス検知、サーバーの一部暗号化およびシステム障害の発生 | グループ共通システムの緊急停止、被害拡大防止措置の実施 |
| 初期対応期 | 受注業務の停止、全国的な出荷・物流オペレーションへの影響 | 手動運用への切り替え、外部フォレンジック調査チームの導入 |
| 原因究明期 | Qilinによるランサムウェア攻撃であることが判明、侵入経路の調査 | セキュリティ脆弱性の特定、影響範囲の精査と再発防止策の策定 |
| 復旧・再開期 | システムの安全性検証を経て、受注・出荷機能を順次再開 | 物流網の正常化、取引先へのフォローおよび業務体制の本格復旧 |
| 2026年最新動向 | 業績への影響精査、ガバナンスおよびセキュリティ監視の強化 | 再発防止策の徹底と、持続的なサプライチェーン強靭化の推進 |
個人情報漏えいの有無と安全性の確認状況
サイバー攻撃が発生した際、多くの顧客や取引先、従業員が最も懸念するのが「個人情報や機密データの漏えい」です。Qilinなどのランサムウェアグループは、システムの暗号化だけでなく、データを窃取して「ダークウェブ」上で暴露すると脅迫する手口を常套手段として用いる傾向があります。
アサヒ側からの公式発表によると、専門調査機関による詳細なフォレンジック調査が継続的に実施されており、顧客のクレジットカード情報や機密性の高い個人情報の流出有無について慎重な確認が進められています。現時点で確認されている事実や、被害範囲の特定、および二次被害を防ぐための監視体制については、透明性を持った情報開示が求められており、関係各所との連携が図られています。
業績影響と財務面へのインパクト
大規模なシステム障害や一時的な受注停止、そしてフォレンジック調査やシステムの総点検、セキュリティ再構築にかかる多額の費用は、アサヒグループの財務・業績面にも少なからず影を落としています。
一時的な売上の逸失や、復旧に向けた特損の計上など、経営への影響は避けられないものとなりました。しかし、アサヒグループは強固なブランド力と安定した事業基盤を有しており、今回のインシデントを教訓に、グループ全体のIT投資およびサイバーセキュリティインフラの刷新を加速させています。中長期的な企業価値の維持・向上に向け、損失を最小限に抑える経営判断が続けられています。
【アサヒサイバー攻撃どうなった】に関するよくある質問(FAQ)
Q1:アサヒグループへのサイバー攻撃はどのグループ会社が被害を受けたのですか?
A1:アサヒグループホールディングスおよび主要な事業会社(アサヒビールやアサヒ飲料など)の共通基幹システムやサーバーが影響を受け、一時的な業務停止や受注制限が発生しました。
Q2:犯行グループである「Qilin」とはどのような組織ですか?
A2:Qilinは、国際的に暗躍するランサムウェア(身代金要求型マルウェア)の代表的なグループの一つであり、企業のネットワークに侵入してデータを暗号化し、身代金を要求する手口で知られています。
Q3:現在はすでに通常通りの商品購入や物流は復旧していますか?
A3:はい。緊急時のシステム切断や安全性の確認、フォレンジック調査を経て、受注および出荷機能は段階的に正常化され、現在は通常の物流体制に戻っています。
まとめ:今後の動向とサイバーセキュリティから見る教訓
アサヒグループホールディングスを襲った大規模サイバー攻撃は、日本国内の巨大企業であっても、高度なランサムウェア攻撃の脅威から完全に逃れることは容易ではないという現実を突きつけました。Qilinによるインシデントは、サプライチェーン全体を巻き込んだサプライチェーンリスクの管理、そして日頃からのセキュリティ監視と多層防御の重要性を改めて浮き彫りにしました。
今後は、さらなるセキュリティガバナンスの強化や、万全のインシデントレスポンス体制の確立が企業の信頼を左右する不可欠な要素となります。消費者の安心・安全を守りつつ、持続可能なIT環境をどう構築していくか、アサヒの今後の取り組みは日本企業全体のモデルケースとして引き続き注目を集めることでしょう。 (出典: アサヒ サイバー攻撃 どう なった(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
